Perícia em Áudio e Imagem e Análise de Conteúdo: o que dizem os POPs 2024 da Senasp // Perícia Criminal · Multimídia Forense Perícia em áudio e imagem e análise de conteúdo: o método por trás da prova digital Matéria técnica · Base: POPs Perícia Criminal 2024, Vol. 2 – Áudio e Imagem (Senasp/MJSP) Câmeras de CFTV, celulares e gravadores estão em quase todo lugar, e boa parte das investigações hoje depende de um vídeo ou de uma gravação. Mas um arquivo só vira prova confiável quando é tratado com método. É aí que entra a perícia em áudio e imagem, que a Secretaria Nacional de Segurança Pública (Senasp) padronizou nos Procedimentos Operacionais Padrão (POPs) de Perícia Criminal 2024 , no Volume 2, dedicado a Áudio e Imagem. Os POPs têm abrangência nacional e servem de referência para as UFs, sem engessar o perito: novas técnicas e tecnologias podem ser aplicadas. O que o Volume 2 cobre POP Exame 2.01 Análise de conteúdo em imagens 2.02 Melhoramento de qu...
Gerar link
Facebook
X
Pinterest
E-mail
Outros aplicativos
hackear uma senha de conta de administrador do Windows 7/8/10 com a Lupa do Windows
Saudações. Este manual sobre como hackear senhas de contas de administrador do Windows 7/8/10, etc., usando o Windows Magnifier, está focado em adicionar, alterar ou excluir uma conta de nível de administrador em um Windows 7/8/10 etc.
Talvez você tenha esquecido ou perdido a senha para sua conta do Windows Admin, este guia ajudará com isso. Se você está tentando hackear o laboratório de informática na escola, então você precisará de um método diferente
Isenção de responsabilidade: Isso é para uso em um PC que você possui. Invadir o PC de outra pessoa é considerado um crime grave na maioria dos lugares. Se você cometer um erro ou mudar alguma outra coisa, o seu Windows pode se tornar um não-boot. Se assim for, apenas desfaça o que você mudou fora do hack mostrado aqui, e ele voltará ao normal. Preciso dizer que isso é para fins educacionais! Você é responsável por seus próprios pensamentos e ações.
Nível de Dificuldade: 2/10
Pré-requisitos:
Qualquer Linux Live CD / DVD / USB com a opção Live (ex. Ubuntu Live, Linux Live, Kali , etc.).
Capacidade de usar o referido Linux CD / DVD / USB.
Conhecimento básico da estrutura de arquivos do Windows. ou seja, pode navegar.
O desejo de modificar a (s) conta (s) de usuário no Windows Boxen.
Acesso físico à referida caixa do Windows.
Capacidade de usar o BIOS, se necessário.
Capacidade de usar a linha de comando e compreensão básica dos comandos net user.
Coisas para nota:
Se você está tentando hackear uma conta de colega de trabalho / chefe / emprego / escola / cliente / amigo / cônjuge, você está ferrado porque eles não poderão mais usar a senha antiga - tente explicar isso.
Este hack funciona no Windows 7, 8, 10 e basicamente qualquer um que tenha "facilidade de acesso".
Servidores requerem "administrador de usuário net blabla / domain".
Isso destruirá todos os dados criptografados com o EFS na conta, se estiver habilitado (você precisará ativá-lo primeiro).
Se você não desfizer o hack depois de alterar a senha, você obterá a lupa toda vez que usar cmd ou nada.
Se você modificar ou excluir qualquer outro arquivo no Sys32, sua próxima inicialização estará condenada (talvez).
Insira o CD / DVD na unidade e reinicie a máquina. Comece seu DVD ao vivo. Pode ser necessário ir para a tela da BIOS e alterar a ordem de inicialização para a unidade de CD / DVD primeiro, segundo para a unidade de disco rígido.
Etapa 2Navegue para o Sys32
Use o navegador de arquivos em seu ambiente Linux, navegue para % windir% / system32 / . Você pode ter que clicar com o botão direito do mouse e montar a partição / unidade do Windows primeiro ou usar o comando NTFS-3G .
Passo 3Renomear Magnify.exe
Encontre e renomeie magnify.exe (arquivo Magnifier) para magnify.old .
Etapa 4Renomear cmd.exe
Encontre e renomeie cmd.exe para magnify.exe .
Etapa 5Encerrar o Linux e reinicializar o Windows
Faça o logout, remova o DVD e reinicie no Windows.
Etapa 6Obter o prompt do CMD Modificar contas
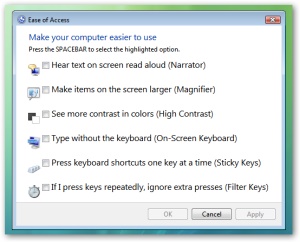
Quando o Windows reiniciar, clique no botão de facilidade de acesso no canto inferior esquerdo.
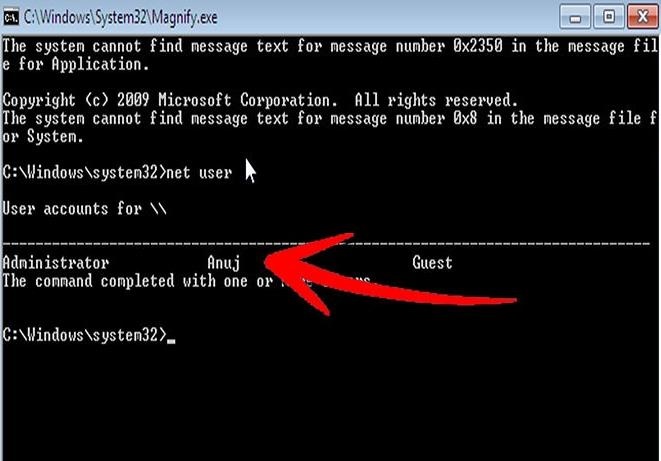
Clique em ampliar e clique em aplicar. Ta da. Você tem um prompt de comando no nível do sistema. Neste ponto, é onde apenas mudamos a senha do Admin e não qualquer outra das 1000 coisas que poderiam ser feitas neste momento!
Dica: Você pode clicar com o botão direito do mouse em cmd.exe e clicar em executar como administrador dentro do Windows para privilégios escalados. Para editar arquivos, nunca seria permitido no nível básico de administração (cuidado).
Bem, foi assim que você hackeou uma senha de conta de administrador do Windows 7/8/10 etc. com o Windows Magnifier. Isso também demonstra como você poderia fazer uma máquina, se você pensar sobre isso alguns, ter em mãos e eles não têm desativado EoA. Espero que ajude de alguma forma. Cx2H




Comentários
Postar um comentário