INTELIGÊNCIA, TECNOLOGIA E ESTRATÉGIA PARA PROTEGER O SEU AMANHÃ Rogério Souza Especialista em Inteligência Defensiva e Evidências Digitais OSINT SOCMINT Provas Digitais Cyber Security Hardening INTELIGÊNCIA E CYBER SECURITY Investigamos. Identificamos. Protegemos. Apoiamos. Suporte estratégico para advogados e escritórios de advocacia. FALE COM O ESPECIALISTA AGORA Atendimento 100% virtual pelo WhatsApp WhatsApp: (47) 98861-8255 LinkedIn linkedin.com/in/rdsweb › X (Twitter) @RDSWEB › Blog OSINT Brasil osintbrasil.blogspot.com › ÁREAS DE ATUAÇÃO Cyber crimes e golpes digitais: análise, mitigação e resposta Análises de segurança da informação Hardening: fortalecimento da segurança de sistemas e contas Suporte a cyber security para empresas e escritórios Preservação e análise de evidências digitais ATUAMOS CONTRA Assédio moral e sexual Discriminação Bullying e violência psicológica Outras condutas abusivas COMO AUXILIAMOS Identificação de autores e envolvidos Coleta e análise de inf...
IRONSQUIRREL Encrypted Exploit Delivery for the Masses
#IRONSQUIRREL
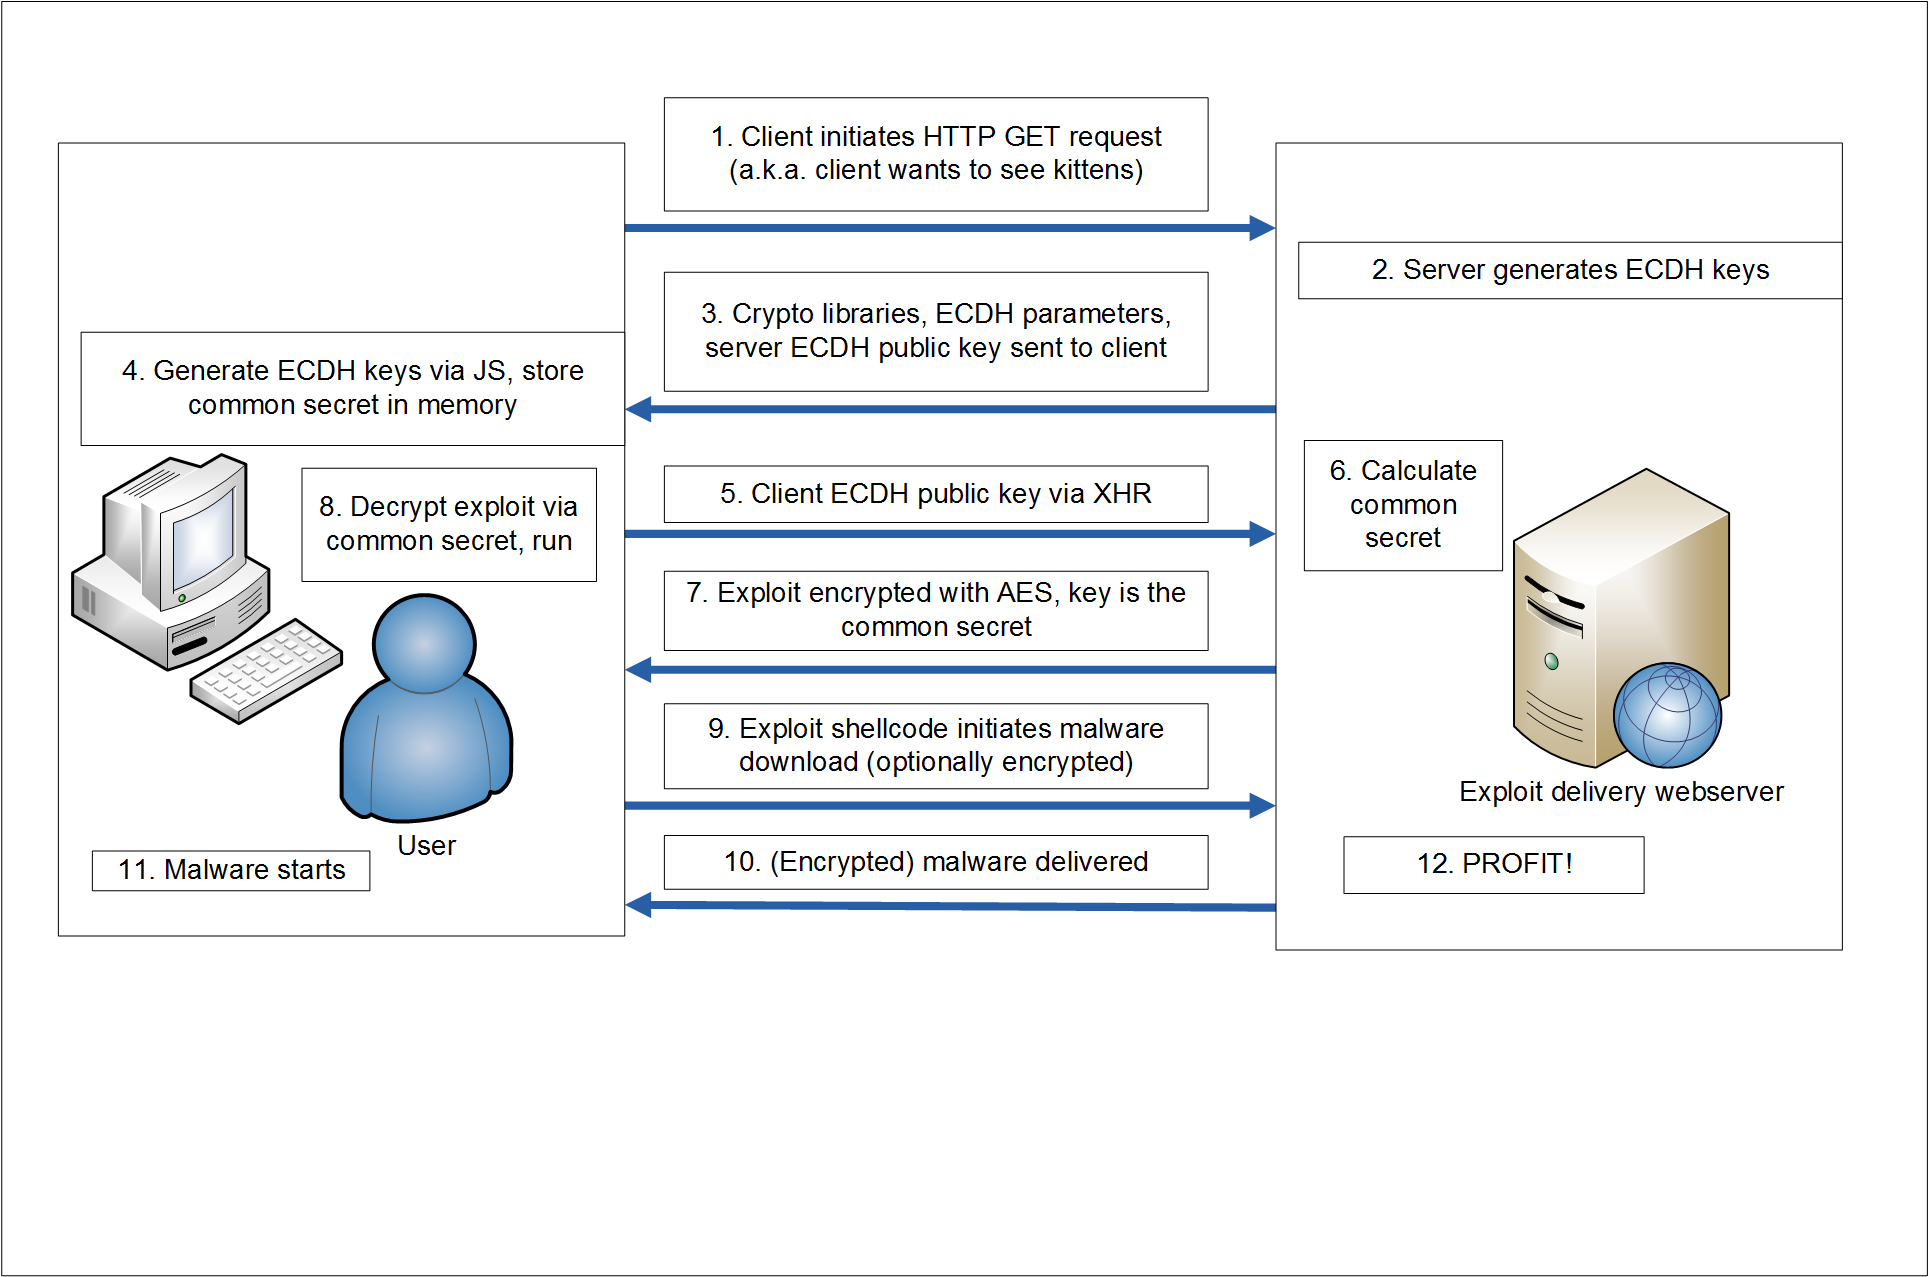
Este projeto visa entregar as explorações do navegador para o navegador da vítima de forma criptografada. A curva Ellyptic Diffie-Hellman (secp256k1) é usada para acordo-chave e o AES é usado para criptografia.
Ao entregar o código de exploração (e shellcode) para a vítima de forma criptografada, o ataque não pode ser repetido. Enquanto isso, a fonte HTML / JS é criptografada, portanto, a engenharia reversa da exploração é significativamente mais difícil.
Depois disso, visite o servidor web a partir de um navegador. Exemplo de saída:
Listening on 2345
GET / HTTP/1.1
GET /sjcl.js HTTP/1.1
GET /dh.js HTTP/1.1
GET /client_pub.html?cl=SOifQJetphU2CvFzZl239nKPYWRGEH23ermGMszo9oqOgqIsH5XxXi1vw4P4YFWDqK6v4o4jIpAVSNZD1x5NTw%3D%3D HTTP/1.1
GET /final.html HTTP/1.1
GET /sjcl.js HTTP/1.1
The end
Instruções de implantação para ambientes de produção
Deixe-me saber se você usa isso de forma real
Passe pelo menos 2 semanas para descobrir o que pode dar errado
Contribuindo
Não hesite em enviar correções de bugs, solicitações de recursos, comentários ...
Autores
Zoltan Balazs (@ zh4ck) - Trabalho inicial
Licença
Este projeto está licenciado sob a Licença GPL3 - veja o arquivo LICENSE.md para obter detalhes
 #IRONSQUIRREL


Comentários
Postar um comentário